

 واتساب
 يوتيوب
 انستغرام
 نبض
 ثريدز
بريطانيا وأميركا وهولندا تصدر تحذيرا بشأن برامج تجسس إيرانية

شارك على
 مسنجر
 بريد إلكتروني
 الطباعة
شارك على




أصدرت بريطانيا والولايات المتحدة وهولندا اليوم الثلاثاء تحذيرا مشتركا بشأن الأمن الإلكتروني يوضح بالتفصيل برامج تجسس تقول هذه الدول إن جهات مرتبطة بالدولة الإيرانية تستخدمها لاستهداف معارضين ونشطاء وصحافيين.
وقال المركز الوطني للأمن الإلكتروني في بريطانيا إن جهات إيرانية مرتبطة بالدولة استخدمت مجموعة من برامج التجسس تُعرف باسم (تشوزين بريك) لسرقة رسائل البريد الإلكتروني والرسائل والمعلومات الحساسة الأخرى من خلال حملات "التصيد الموجه" على منصات التراسل، بما في ذلك (واتساب) و(تلغرام).
وقال بول تشيتشيستر مدير العمليات بالمركز الوطني للأمن الإلكتروني في بيان: "تكشف تفاصيل هذه الحملة الإلكترونية كيفية استخدام إيران المراقبة الرقمية بلا هوادة سعيا وراء هدفها المتمثل في قمع منتقدي النظام وسرقة البريد الإلكتروني والرسائل واختراق الأجهزة".
وأظهر التحذير أن بوسع البرمجيات الخبيثة جمع المعلومات من قوائم جهات الاتصال ورسائل البريد الإلكتروني وحسابات وسائل التواصل الاجتماعي والتقاط محتوى الشاشة والوصول إلى ميكروفون الجهاز. وأضاف المركز أن البيانات الشخصية لبعض الضحايا ظهرت لاحقا على مواقع تسريب موالية لإيران.
وقال مكتب التحقيقات الاتحادي الأميركي (إف.بي.آي) في تحذيره الخاص إن وزارة الاستخبارات والأمن الإيرانية تستخدم هذا البرنامج "لجمع المعلومات المخابراتية، وتسريب البيانات، والإضرار بسمعة من تستهدفهم".
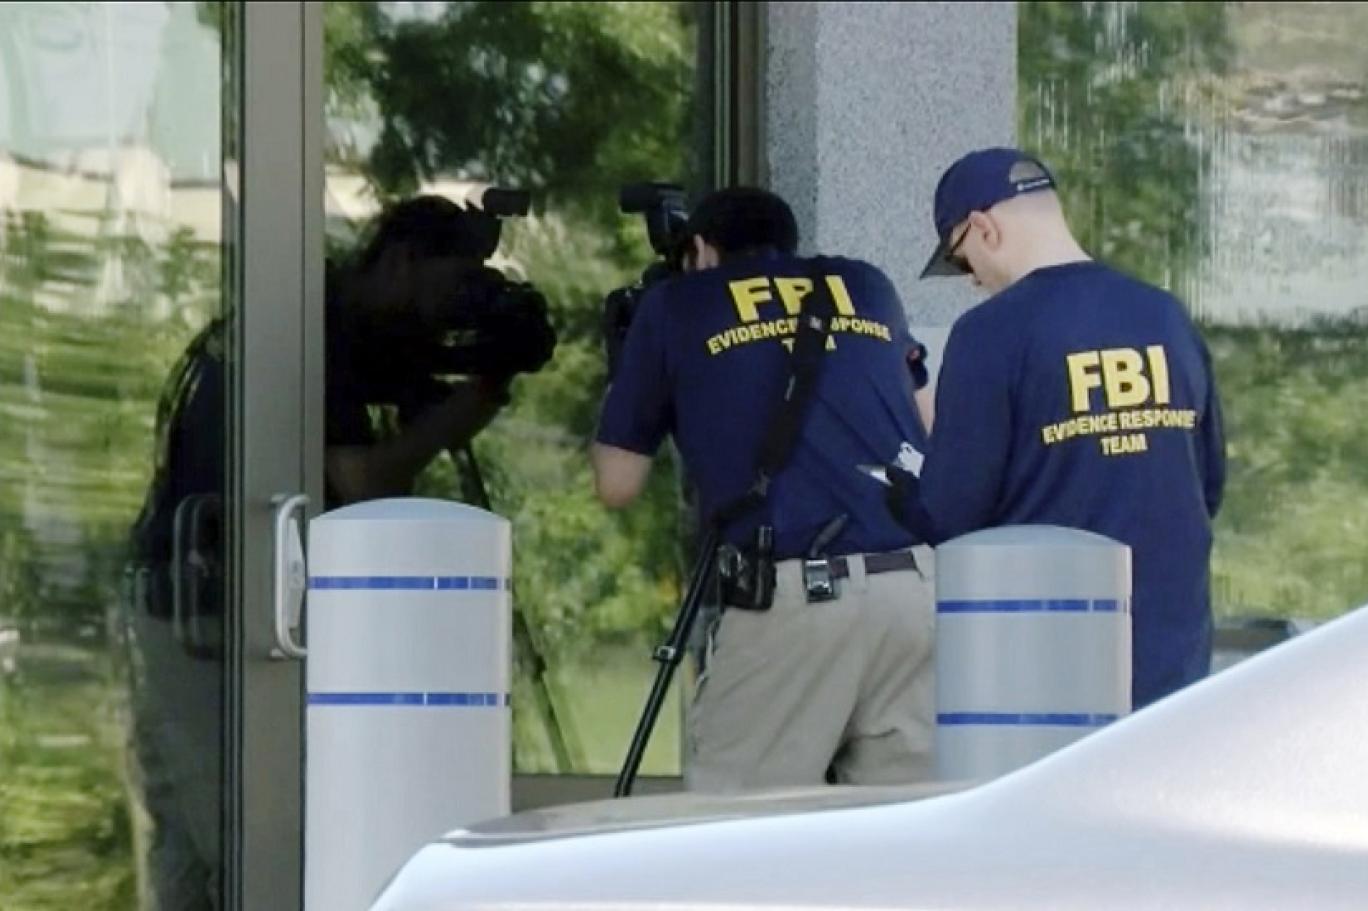
ورفض المكتب الكشف عن تفاصيل إضافية حول عدد المستهدفين بهذه البرامج الخبيثة، أو أماكن وجودهم.
وأشار المركز إلى أن المهاجمين غالبا ما يتظاهرون بأنهم جهات اتصال موثوقة على تطبيقات المراسلة، ويصممون نهجهم لكل هدف على حدة. وفي بعض الحالات، استخدموا وثائق مزيفة، بما في ذلك نتائج فحوص التصوير بالرنين المغناطيسي الملفقة، لإقناع الضحايا بتنزيل البرمجيات الخبيثة.
وأكد المركز الوطني للأمن الإلكتروني، بالتعاون مع مكتب التحقيقات الاتحادي الأميركي (إف.بي.آي) وجهاز المخابرات الهولندي، أن إيران تستخدم "بصورة شبه مؤكدة" العمليات الإلكترونية للمساعدة في قمع من تعتبرهم تهديدا لها.
وأشار التحذير الصادر عن مكتب التحقيقات الاتحادي إلى أنه تحديث لتحذير صدر في آذار/ مارس 2026 يصف ما يقال إنها جهود وزارة الاستخبارات والأمن الإيرانية لاستخدام البرمجيات الخبيثة في جمع البيانات عن الأهداف، والتي نشرتها لاحقا على الإنترنت شخصية في مجال القرصنة معروفة باسم (هاندالا هاك).
واستهدف هاندالا العديد من الشركات والأفراد الأميركيين منذ اندلاع حرب إيران، بما في ذلك شن هجوم إلكتروني قوي في آذار/ مارس على شركة سترايكر التي تورد المستلزمات والخدمات الطبية ومقرها ولاية ميشيغان، وتسريب رسائل البريد الإلكتروني الشخصية لمدير مكتب التحقيقات الاتحادي كاش باتيل في وقت لاحق ذلك الشهر.
ولم يرد هاندالا على طلب للتعليق أرسل إليه عبر البريد الإلكتروني اليوم الثلاثاء.
العلامات الدالة
الأكثر قراءة
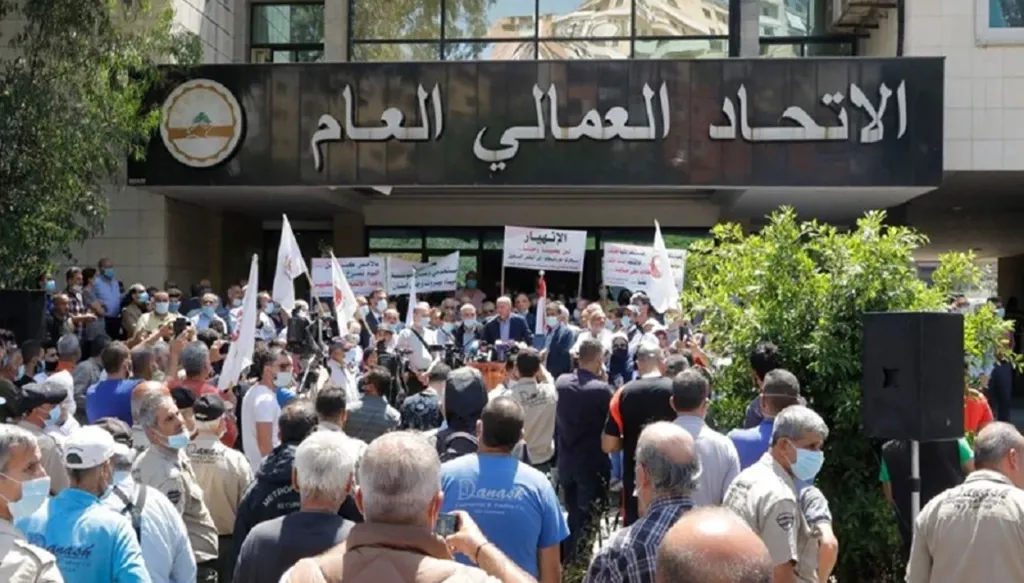
يُضرب موعد مع الإضرابات والتحركات المطلبية الأسبوع المقبل، مع رصد الاجتماعات العمالية هذا الأسبوع لتحديد خريطة الاعتراض الشعبي على موجة الغلاء. فمن يتحرك؟ وما مدى الاستجابة للمطالب؟